

网站uploadfile目录下被上传了恶意php文件,遭到攻击,请问怎么防止uploadfile目录非法上传恶意文件啊?
迅睿框架 更新 2021-05-28 08:09:09
 披坚执锐
披坚执锐
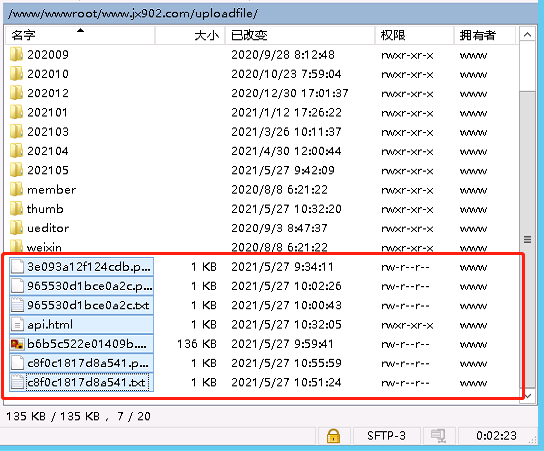
网站uploadfile目录下被上传了恶意php文件,遭到攻击,请问怎么防止uploadfile目录非法上传恶意文件啊?





系统安全
文件木马扫描、文件权限检测、文件差异对比用于将CMS文件系统采用分离模式部署,防止被攻击...
系统安全
文件木马扫描、文件权限检测、文件差异对比用于将CMS文件系统采用分离模式部署,防止被攻击...